

- Die Covata-Plattform unterstützt die Konfiguration von LDAP-Verbindungen nur auf Instanzen der Covata-Plattform mit nur einer Organisation.
- LDAP-Verbindungen werden nur für Vor-Ort-Installationen der Covata-Plattform empfohlen. Covata unterstützt keine LDAP-Verbindungen für Cloud-basierte Instanzen der Covata-Plattform.
- Die Authentifizierung eines LDAP-Benutzers auf der Covata-Plattform ist an den betreffenden LDAP-Server delegiert (und wird von diesem gehandhabt). Passwörter für LDAP-Benutzer-Accounts werden daher über den LDAP-Server/das LDAP-Benutzerverzeichnis des betreffenden Accounts geändert oder zurückgesetzt.
-
LDAP-Benutzer-Accounts können über den jeweiligen LDAP-Server/das jeweilige LDAP-Benutzerverzeichnis deaktiviert oder reaktiviert werden. Wird jedoch ein LDAP-Benutzer auf diese Weise deaktiviert, wird er auch aus der Organisation entfernt, und alle Dateien und Ordnerinhalte des Benutzers innerhalb der betreffenden Organisation werden daher endgültig gelöscht. Zur Deaktivierung eines LDAP-Benutzer-Accounts unter Beibehaltung seiner Inhalte:
- Bitten Sie zunächst den Organisations-Administrator, den Account des Covata-Benutzers über die Safe Share-Organisationsverwaltung zu entfernen und dabei die Option zur Übertragung des Besitzes an den Elementen des Benutzers (d. h. alle Dateiobjekte und Ordner, einschließlich ihrer Inhalte) an einen anderen Covata-Benutzer-Account zu aktivieren.
- Deaktivieren Sie erst dann den Account des LDAP-Benutzers über den jeweiligen LDAP-Server/das jeweilige LDAP-Benutzerverzeichnis.
-
Änderungen an den Feldern eines bestehenden LDAP-Benutzers auf der Covata-Plattform werden über den LDAP-Server/das LDAP-Benutzerverzeichnis des betreffenden Accounts vorgenommen.
- Diese Änderungen werden vom LDAP-Server/-Benutzerverzeichnis des Accounts direkt an die Covata-Plattform weitergegeben, wenn die Covata-Plattform das nächste Mal mit dem LDAP-Server synchronisiert. Die LDAP-Synchronisierung findet standardmäßig alle fünf Minuten statt.
- Es ist also nicht möglich, irgendwelche Felder eines LDAP-Benutzer-Accounts über die Covata-Plattform zu bearbeiten, außer rollenrelevante Felder von Covata-Benutzern innerhalb einer Organisation.
- Überprüfen Sie, dass die jeweiligen LDAP-Verbindungen der Benutzer-Accounts aktiviert sind um sicherzustellen, dass an den Feldern von LDAP-Benutzer-Accounts vorgenommene Änderungen über die Covata-Plattform weitergegeben werden.
- Die Rollen eines LDAP-Benutzers innerhalb einer Organisation werden von einem Organisations-Administrator direkt über die Safe Share-Organisationsverwaltung geändert. Beachten Sie jedoch, dass die Rolle des Safe Share-Administrators auch einem LDAP-Benutzer zugeteilt und von diesem entfernt werden kann.
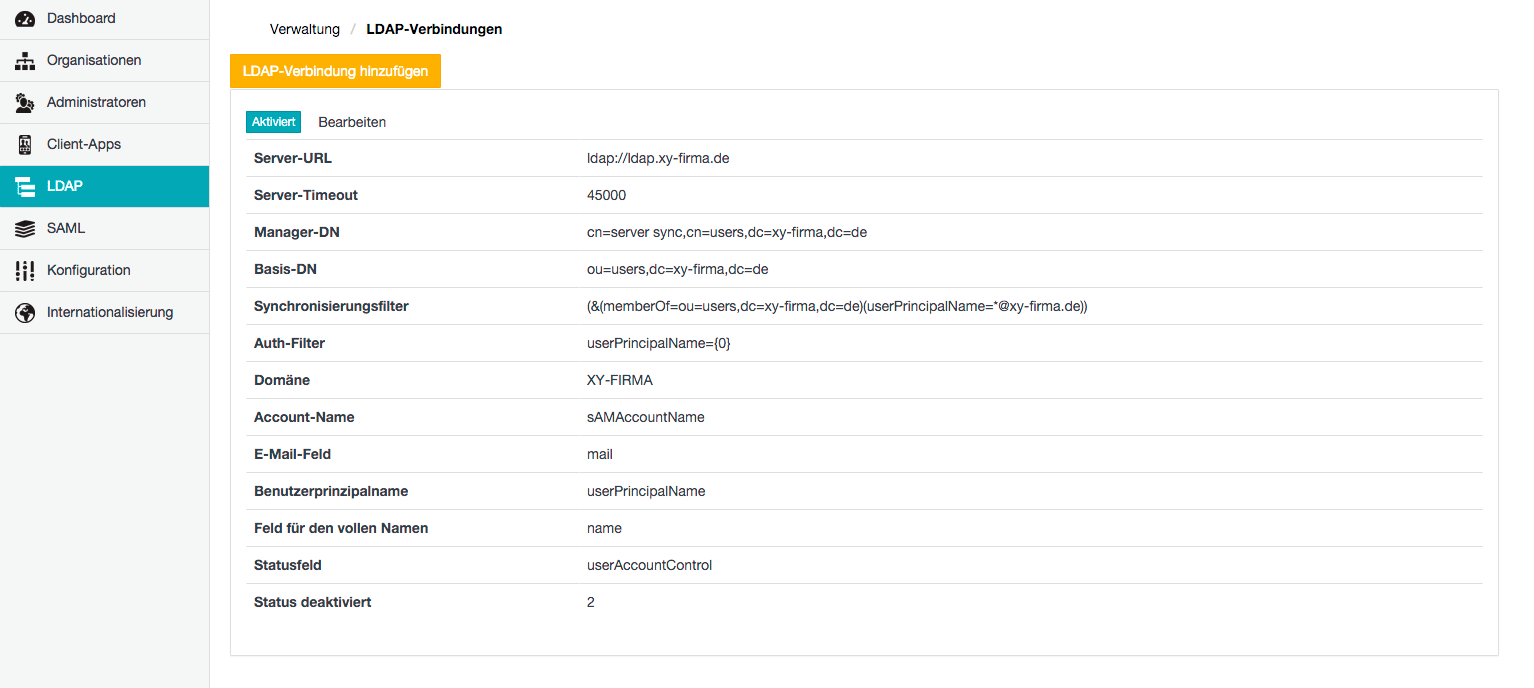
Konfiguration einer LDAP-Verbindung
Die Seite LDAP-Verbindungen der Safe Share-Organisationsverwaltung (oben) ermöglicht Folgendes:´- Hinzufügen neuer LDAP-Benutzer zur Covata-Plattform anhand von neuen Verbindungen zu LDAP-Servern/-Benutzerverzeichnissen
- Bearbeitung sowie Deaktivierung oder Reaktivierung bestehender LDAP-Verbindungen
Hinzufügen einer neuen LDAP-Verbindung
Hinzufügen einer neuen Verbindung zu einem LDAP-Server/-Benutzerverzeichnis auf der Covata-Plattform:- Melden Sie sich bei der Safe Share-Verwaltung an.
- Klicken Sie auf die LDAP-Option links auf der Oberfläche Safe Share-Verwaltung, um die Seite LDAP-Verbindungen aufzurufen.
- Klicken Sie auf die Schaltfläche LDAP-Verbindung hinzufügen.
- Füllen Sie im Dialogfeld LDAP-Verbindung hinzufügen die in der Tabelle (unten) beschriebenen Felder für die LDAP-Verbindung aus.
-
( Optional ) Testen Sie die Verbindung, indem Sie die Schaltfläche Testverbindung anklicken.
Hinweis: Eine Meldung zeigt an, ob eine Verbindung zum LDAP-Server erfolgreich aufgebaut werden konnte. -
Klicken Sie auf Speichern, und die LDAP-Verbindung erscheint als neue Eintragung auf der Seite LDAP-Verbindungen.
Hinweis:- Alle Accounts im LDAP-Benutzerverzeichnis erscheinen in der einen konfigurierten Organisation als neue Benutzer-Accounts, sobald die Covata-Plattform das nächste Mal mit dem LDAP-Server synchronisiert.
- Alle neuen LDAP-Benutzer-Accounts, die der Covata-Plattform über einen LDAP-Server/ein LDAP-Benutzerverzeichnis hinzugefügt wurden, erhalten automatisch die Ersteller-Rolle und werden automatisch dem Standard-Plan zugewiesen.
- Entspricht die E-Mail-Adresse eines bestehenden Benutzer-Accounts auf der Covata-Plattform dem E-Mail-Feld eines Benutzers im LDAP-Benutzerverzeichnis, wird für den betreffenden Account (während der Synchronisierung) auf der Covata-Plattform kein neuer Account hinzugefügt.
Der Inhalt der folgenden Tabelle erscheint in den Dialogfeldern für LDAP-Verbindung hinzufügen/bearbeiten. Diese Informationen sind unten zur Unterstützung von Administratoren von LDAP-Servern/-Benutzerverzeichnissen zusammengefasst, die selbst keine Safe Share-Administratoren oder Organisations-Administratoren sind, aber die Werte dieser Felder ihrem Safe Share-Administrator/Organisations-Administrator zur Verfügung stellen müssen.
Bearbeitung einer bestehenden LDAP-Verbindung
Bearbeitung einer bestehenden Verbindung zu einem LDAP-Server/-Benutzerverzeichnis auf der Covata-Plattform:- Melden Sie sich bei der Safe Share-Verwaltung an.
- Klicken Sie auf die LDAP-Option links auf der Oberfläche Safe Share-Verwaltung, um die Seite LDAP-Verbindungen aufzurufen.
- Blättern Sie zur gewünschten LDAP-Verbindung und klicken Sie auf den Link Bearbeiten.
- Ändern Sie im Dialogfeld LDAP-Verbindung bearbeiten die in der Tabelle (siehe oben) beschriebenen Felder für die LDAP-Verbindung.
-
( Optional ) Testen Sie die Verbindung, indem Sie die Schaltfläche Testverbindung anklicken.
Hinweis: Eine Meldung zeigt an, ob eine Verbindung zum LDAP-Server erfolgreich aufgebaut werden konnte. -
Klicken Sie auf Speichern, und die LDAP-Verbindung wird aktualisiert.
Hinweise:- Überprüfen Sie, dass die jeweilige LDAP-Verbindung aktiviert ist um sicherzustellen, dass an Benutzer-Accounts im LDAP-Benutzerverzeichnis vorgenommene Änderungen über die Covata-Plattform weitergegeben werden.
-
Da das E-Mail-Adressfeld aller Benutzer-Accounts auf der Covata-Plattform eindeutig ist (da die E-Mail-Adressen der einzelnen Accounts die Identität ihrer Benutzer eindeutig beschreiben und auch für Prüfzwecke verwendet werden), gilt Folgendes:
- Wird die E-Mail-Adresse eines LDAP-Accounts über seinen LDAP-Server/sein LDAP-Benutzerverzeichnis geändert, wird für den betreffenden Benutzer bei der nächsten Synchronisierung ein neuer Covata-Benutzer-Account angelegt (und sein ursprünglicher Covata-Benutzer-Account nicht mehr verwendet). Im Gegensatz zur Deaktivierung eines LDAP-Accounts über den LDAP-Server/das LDAP-Benutzerverzeichnis wird jedoch der ursprüngliche (mit dem betreffenden LDAP-Account verknüpfte) Covata-Benutzer-Account nicht entfernt, und seine Dateiobjekte und Ordner (einschließlich ihrer Inhalte) bleiben für die Übertragung des Besitzes an ihnen weiterhin verfügbar.
- Wird die E-Mail-Adresse dieses LDAP-Accounts in die ursprüngliche Adresse zurück geändert, wird für den betreffenden Benutzer bei der nächsten Synchronisierung wieder sein ursprünglicher Covata-Benutzer-Account verwendet (und nicht mehr sein vorheriger Covata-Benutzer-Account).
Deaktivierung und Reaktivierung einer LDAP-Verbindung
Die Deaktivierung einer LDAP-Verbindung beendet die Synchronisierung der Covata-Plattform mit dem Server/Benutzerverzeichnis der betreffenden LDAP-Verbindung. Wenn eine LDAP-Verbindung deaktiviert wurde, können sich die LDAP-Benutzer (die vorher über diese LDAP-Verbindung hinzugefügt wurden) anhand einer delegierten Authentifizierung jedoch weiterhin bei der Covata-Plattform anmelden. Dies gilt unter der Annahme, dass die betreffenden Benutzer-Accounts in ihrem LDAP-Benutzerverzeichnis nicht deaktiviert wurden. Die Deaktivierung einer LDAP-Verbindung ist hilfreich, wenn die Synchronisierung zwischen der Covata-Plattform und dem LDAP-Server den Netzwerkdatenverkehr beeinträchtigt. Die Deaktivierung einer LDAP-Verbindung verhindert jedoch auch, dass sämtliche Aktualisierungen von LDAP-Accounts (in ihrem Benutzerverzeichnis) über die Covata-Plattform weitergegeben werden. Deaktivierung, Aktivierung und Reaktivierung von LDAP-Verbindungen auf der Covata-Plattform:- Melden Sie sich bei der Safe Share-Verwaltung an.
- Klicken Sie auf die Option LDAP links auf der Oberfläche Safe Share-Verwaltung, um die Seite LDAP-Verbindungen aufzurufen, und blättern Sie zur betreffenden LDAP-Verbindung.
-
Gehen Sie anschließend wie folgt vor:
- Zur Deaktivierung der LDAP-Verbindung - klicken Sie auf die (grüne) Schaltfläche Aktiviert der betreffenden LDAP-Verbindung (am linken Seitenrand), um sie auf Deaktiviert umzuschalten.
- Zur Aktivierung oder Reaktivierung der LDAP-Verbindung - klicken Sie auf die (rote) Schaltfläche Deaktiviert der betreffenden LDAP-Verbindung (am linken Seitenrand), um sie auf Aktiviert umzuschalten.