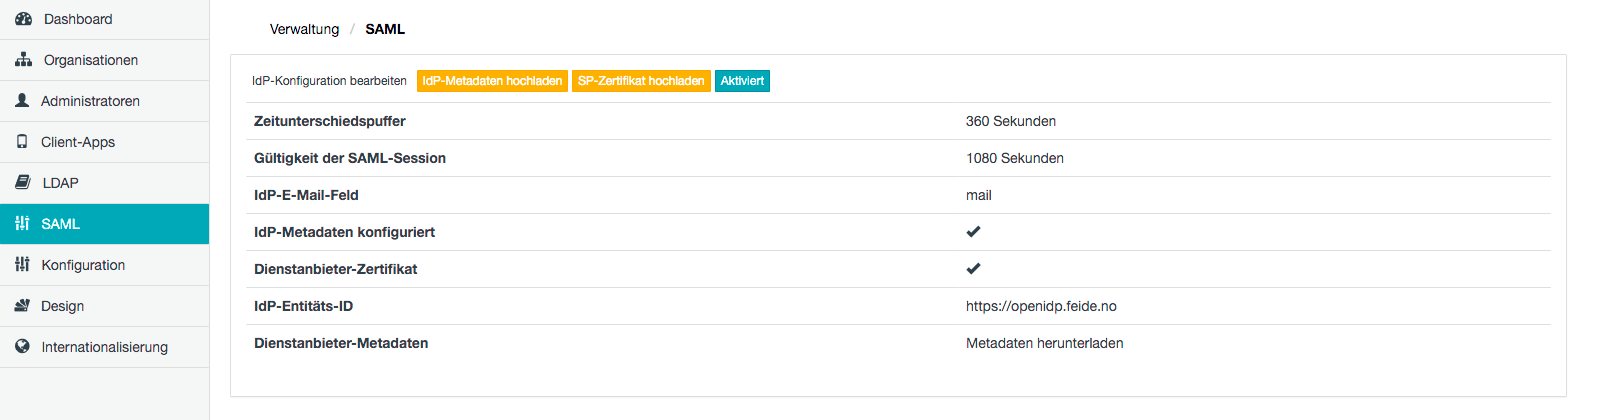
| Zeitunterschiedspuffer | Der maximal zulässige Zeitunterschied (in Sekunden) zwischen den Uhren des IdP-Service (Identitätsanbieter) und dem Zugriffsdienst der Covata-Plattform.
Es wird davon ausgegangen, dass zwischen den Server-Uhren des IdP-Service und des Zugriffsdienstes ein inhärenter Zeitunterschied besteht. Für die Definition der Gültigkeit der SAML-Sitzung unten (zu der der Wert dieses Zeitunterschiedspuffers addiert wird) muss daher der zwischen dem IdP-Service und dem Zugriffsdienst maximal zulässige Zeitunterschied festgelegt werden. |
| Gültigkeit der SAML-Sitzung | Die SAML-Sitzung (d. h. vom IdP-Service ausgegebene Asssertions) bleibt diese Anzahl Sekunden lang gültig.
Nach der erfolgreichen Authentifizierung eines Benutzers beim IdP-Service erstellt der IdP-Service eine Assertion, die im Allgemeinen im Zwischenspeicher abgelegt und anschließend allen entsprechenden, mit Einzelanmeldung arbeitenden Serviceanbietern (zu denen auch der Zugriffsdienst der Covata-Plattform zählt) zur Verfügung gestellt wird. Diese Assertion enthält im Allgemeinen Folgendes:
• den (oben beschriebenen) SAML-Token selbst, der für den authentifizierten Benutzer steht
• eine Erstellungszeit, die angibt, wann der IdP-Service die Assertion erstellt hat.
Auf Anforderung des Zugriffsdienstes sendet der IdP-Service seine (im Zwischenspeicher abgelegte) Assertion (mit dem SAML-Token) dem Zugriffsdienst, wenn der Zugriffs-Token (und Aktualisierungs-Token) des Covata-Benutzers abläuft - für weitere Informationen über die Gültigkeitsdauer von Zugriffs-/Aktualisierungs-Token siehe die Tabelle zur Konfiguration von Client-Anwendungen. Dieser SAML-Token überschreibt daher effektiv die Gültigkeitsdauer von Zugriffs-/Aktualisierungs-Token (da ein gültiger SAML-Token vom Zugriffsdienst gegen einen neuen Zugriffs-/Aktualisierungs-Token ausgetauscht wird).
Die gesamte Gültigkeit der SAML-Sitzung wird als die Summe aus dem Wert für die Gültigkeit der SAML-Sitzung und dem Wert für den Zeitunterschiedspuffer oben berechnet. Ist der Zeitunterschied zwischen der aktuellen Zeit des Zugriffsdienstes und der Erstellungszeit der Assertion im Zwischenspeicher größer als diese gesamte Gültigkeit der SAML-Sitzung, lehnt die Covata-Plattform die betreffende Assertion des IdP-Service (und ihren SAML-Token) ab. Der Benutzer muss sich in diesem Fall gegenüber dem IdP-Service erneut authentifizieren (und der Service muss eine neue Assertion mit einer neuen Erstellungszeit anlegen).
Hinweise:
• Definieren Sie eine optimale Gültigkeit der SAML-Sitzung, die für die anderen Serviceanbieter, die den konfigurierten IdP-Service nutzen, geeignet ist:
• Wird dieser Wert zu hoch angesetzt, kann dies das Risiko erhöhen, dass die Sitzung eines Benutzers auf der Covata-Plattform kompromittiert wird.
• Wird dieser Wert zu gering angesetzt, können Benutzer zu häufig gezwungen werden, sich beim IdP-Service erneut zu authentifizieren, was die Nutzung dieses IdP-Service durch andere Serviceanbieter beeinträchtigen kann.
• Beachten Sie, dass alle Benutzer-Sitzungen mit gültigen Zugriffs-/Aktualisierungs-Token offen bleiben, wenn die Covata-Plattform eine Assertion eines IdP-Service (aufgrund einer Überschreitung der gesamten Gültigkeit der SAML-Sitzung) abgelehnt hat, sofern sich Benutzer nicht abmelden oder ihre Token/Sitzungen beendet werden (über die Safe Share-Webanwendung, die Organisationsverwaltung oder die Safe Share-Verwaltung). |
| Feld IdP-E-Mail | Der Name des IdP-Metadatenfelds, das den E-Mail-Adressen der Benutzer entspricht
Hinweis: Definiert eine IdP-Metadaten-Datei ihr E-Mail-Feld in dieser Datei, überschreibt der in diesem Feld IdP-E-Mail angegebene Wert den Wert in der IdP-Metadaten-Datei. |
| IdP-Metadaten-Datei | Gibt an, ob die IdP-Metadaten-Datei auf die Covata-Plattform hochgeladen und dort konfiguriert wurde. Diese Datei bildet eine der (oben beschriebenen) Anforderungen für die Konfiguration eines IdP-Service auf der Covata-Plattform.
Hochladen the IdP-Metadaten-Datei:
• Melden Sie sich bei der Safe Share-Verwaltung an.
• Klicken Sie auf die Option SAML links auf der Oberfläche Safe Share-Verwaltung, um die Seite SAML aufzurufen.
• Klicken Sie auf die Schaltfläche IdP-Metadaten hochladen.
• Klicken Sie im Dialogfeld IdP-Metadaten auf XML-Datei mit IdP-Metadaten hochladen.
• Navigieren Sie zu Ihrer IdP-Metadaten-Datei (XML-Datei gemäß dem SAML-Standard) mit den Konfigurationsinformationen, anhand deren die Covata-Plattform mit dem IdP-Service interagieren kann, und wählen Sie diese Datei aus.
• Klicken Sie auf Schließen, um das Dialogfeld IdP-Metadaten zu schließen.
Hinweis: Sie können eine hochgeladene IdP-Metadaten-Datei jederzeit entfernen, indem Sie dieses Dialogfeld IdP-Metadaten öffnen, die Schaltfläche IdP-Konfiguration entfernen anklicken (die die Schaltfläche IdP-Metadaten-XML-Datei hochladen ersetzt, sobald eine IdP-Metadaten-Datei erfolgreich auf die Covata-Plattform hochgeladen wurde) und anschließend Speichern anklicken, um die Entfernung zu übernehmen.
Sobald eine IdP-Metadaten-Datei auf die Covata-Plattform hochgeladen wurde, müssen auch ein privater Schlüssel und ein Zertifikat des Dienstanbieters (SP) auf die Covata-Plattform hochgeladen werden - dies ist eine weitere der (oben beschriebenen) Anforderungen für die Konfiguration eines IdP-Service auf der Covata-Plattform.
Hochladen des privaten Schlüssels und Zertifikats des Dienstanbieters:
• Vergewissern Sie sich, dass Sie bei der Safe Share-Verwaltung angemeldet sind und die Option SAML links auf der Oberfläche Safe Share-Verwaltung angeklickt haben, um die Seite SAML aufzurufen.
• Klicken Sie auf die Schaltfläche SP-Zertifikat hochladen.
• Befolgen Sie im Dialogfeld Privater Schlüssel und Zertifikat des Dienstanbieters die Anweisungen oben, um einen privaten Schlüssel und ein Zertifikat zu erstellen, anhand deren die Covata-Plattform dem IdP-Service die sichere Kommunikation mit der Covata-Plattform gestattet.
• Klicken Sie auf Speichern, um den privaten Schlüssel und das Zertifikat zu speichern.
• Klicken Sie auf Schließen, um das Dialogfeld Privater Schlüssel und Zertifikat des Dienstanbieters zu schließen.
Hinweise:
• Sie können einen konfigurierten privaten Schlüssel und ein Zertifikat eines Dienstanbieters jederzeit entfernen. Öffnen Sie hierzu das Dialogfeld Privater Schlüssel und Zertifikat des Dienstanbieters und klicken Sie auf die Schaltfläche Zertifikat entfernen (die Speichern ersetzt, sobald ein privater Schlüssel und ein Zertifikat eines Dienstanbieters auf der Covata-Plattform konfiguriert sind).
• Sobald ein privater Schlüssel und ein Zertifikat eines Dienstanbieters konfiguriert sind, können Sie eine XML-Datei des Zertifikats gemäß dem SAML-Standard herunterladen (um sie manuell auf den IdP-Service hochzuladen). Klicken Sie hierzu auf den Link Metadaten herunterladen im Dialogfeld Privater Schlüssel und Zertifikat des Dienstanbieters oder direkt auf der Seite SAML in der Safe Share-Verwaltung. |
| IdP aktiviert? | Gibt an, ob die Covata-Plattform (bei der delegierten Authentifizierung und Einzelanmeldung) mit ihrem konfigurierten IdP-Service arbeiten kann.
Hinweis: Dieses Feld bleibt leer, bis der Covata-Plattform die IdP-Service-Konfiguration hinzugefügt wurde. |