

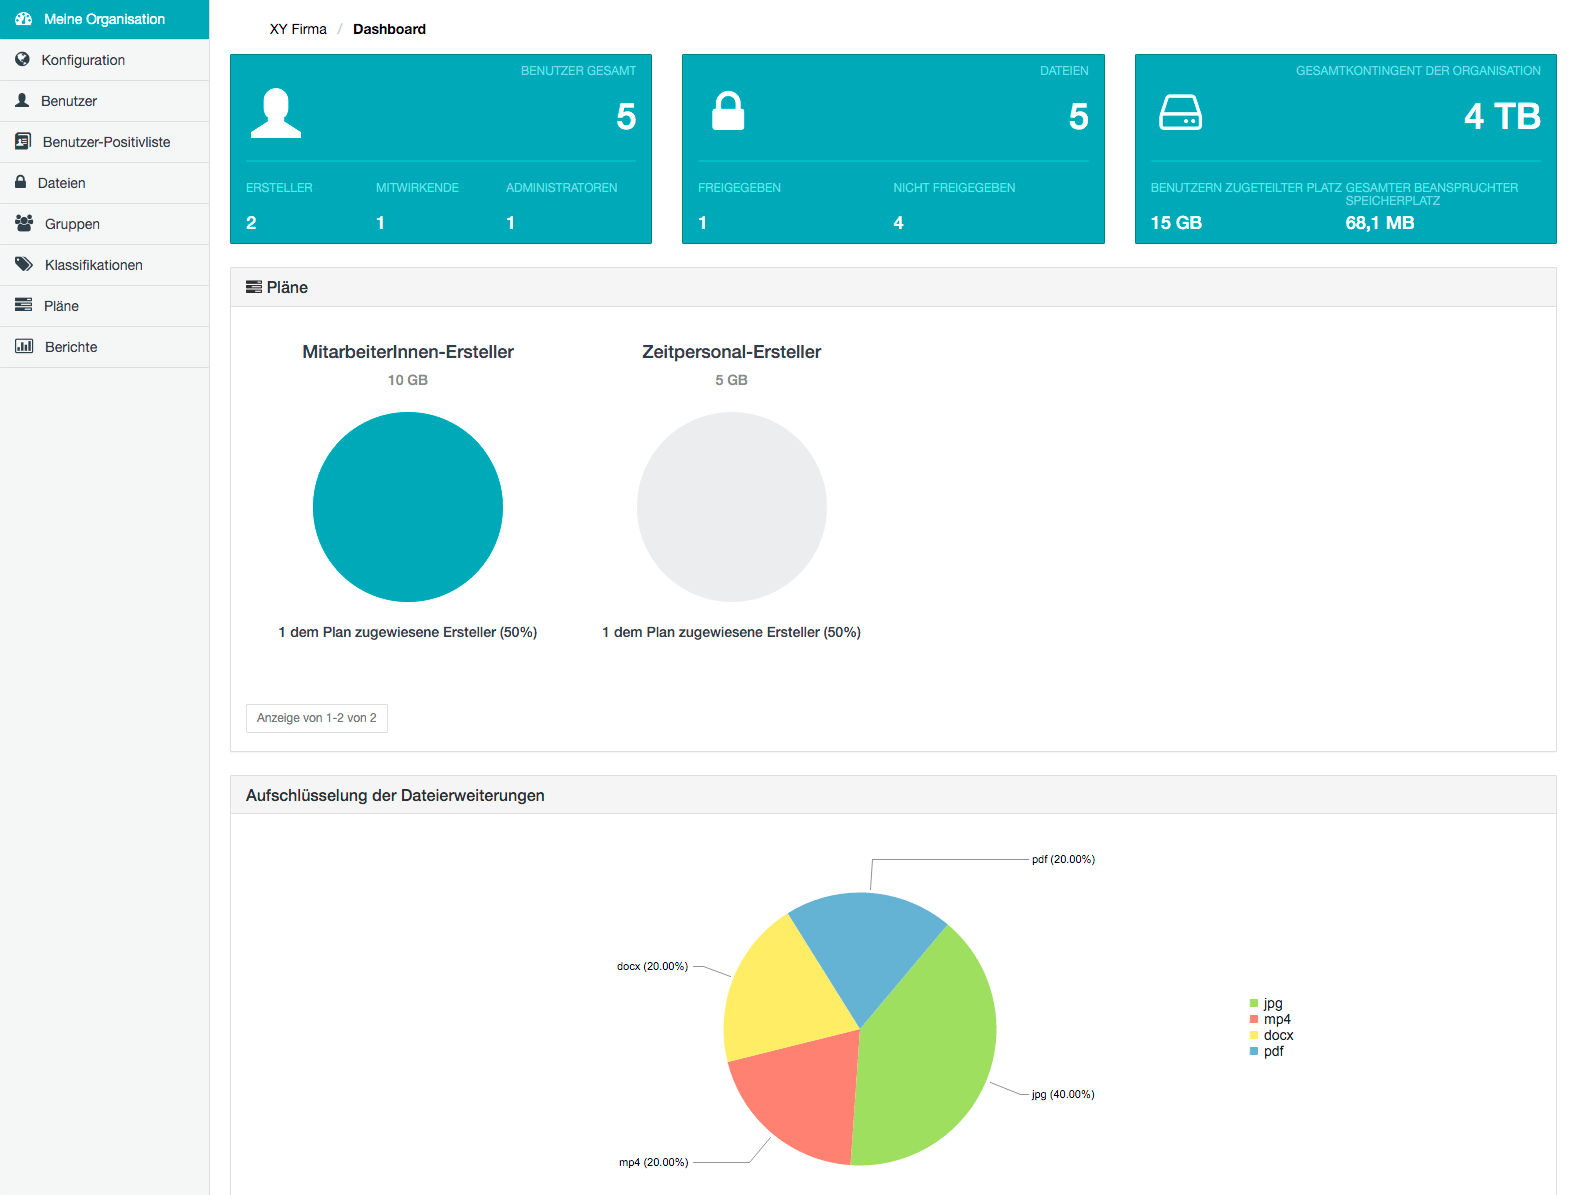
- Konfiguration von Benutzern (d. h. „Covata-Benutzer“), die ihrer Organisation angehören, durch die anfängliche Hinzufügung neuer oder vorregistrierter Benutzer-Accounts auf der Covata-Plattform
- Konfiguration und Verwaltung der Benutzer-Positivliste ihrer Organisation, in der definiert ist, welchen Personen innerhalb der Organisation Elemente freigegeben werden können, einschließlich Personen, die der Organisation selbst nicht angehören
- Verwaltung von Klassifikationen und Gruppen, die gemeinsam verwendet werden, um den Personenkreis einzuschränken, dem Inhalte freigegeben werden können
- Verwaltung von Plänen, die Speicherkontingente definieren und so den für einzelne Covata-Benutzer-Accounts verfügbaren (letztendlich vom Inhaltsdienst der Covata-Plattform verwalteten) Speicher begrenzen
- Deaktivierung bzw. Reaktivierung des Zugriffs auf beliebige, mit Covata-Technologien verschlüsselte Dateien auf der Covata-Plattform und Anzeige aller hinsichtlich dieser Dateien aufgezeichneten Aktivitäten
- Erzeugung von Berichten über von Client-Anwendungen an die API der Covata-Plattform gerichtete Anforderungen
- Änderung der Konfiguration von Eigenschaften der Safe Share-Organisationsverwaltung
- Zugriff auf die Safe Share-Organisationsverwaltung
- Verwaltung von Benutzern innerhalb einer Organisation
- Verwaltung von Benutzer-Positivlisten
- Verwaltung von Klassifikationen
- Verwaltung von Gruppen
- Verwaltung der Speicherkontingente von Benutzern anhand von Plänen
- Verwaltung von Dateien
- Erzeugung von Berichten
- Konfiguration von Eigenschaften der Safe Share-Organisationsverwaltung